امنیت اطلاعات بیماران در مطب؛ ۱۰ کار ضروری
اطلاعات بیماران مطب را چطور امن نگه داریم؟ ۱۰ اقدام عملی دربارهٔ رمز عبور، سطح دسترسی، پشتیبانگیری، ثبت تغییرات و انتخاب نرم افزار مطب امن.
امنیت اطلاعات بیماران یعنی فقط افراد مجاز به پروندهها دسترسی داشته باشند، اطلاعات گم یا دستکاری نشود و در صورت خرابی سیستم قابل بازگشت باشد. اطلاعات پزشکی از حساسترین دادههای هر فرد است و حفاظت از آن بخشی از اعتماد بیمار به مطب است.
۱۰ کار ضروری برای هر مطب
- هر نفر کاربر خودش را داشته باشد: رمز مشترک بین منشیها یعنی هیچکس پاسخگو نیست.
- رمز عبور قوی و تغییر دورهای: رمز را روی کاغذ کنار مانیتور ننویسید.
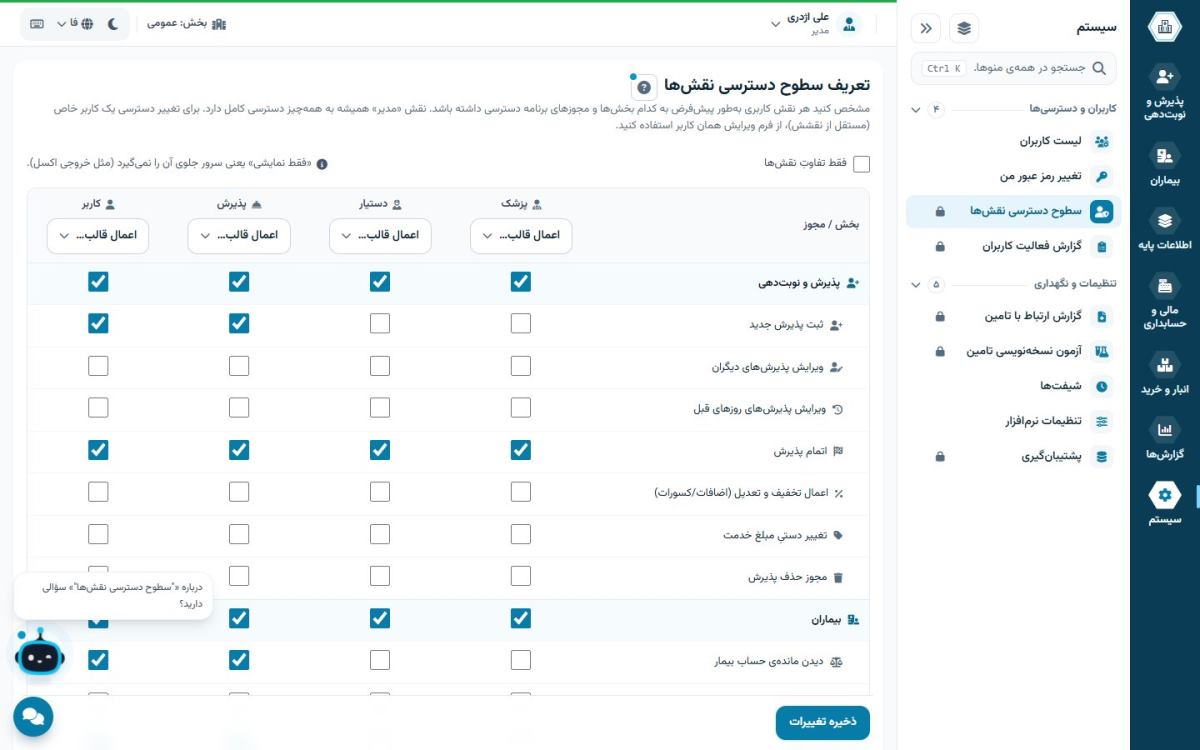
- سطح دسترسی: منشی به گزارشهای مالی و حسابدار به پروندهٔ پزشکی نیازی ندارد.
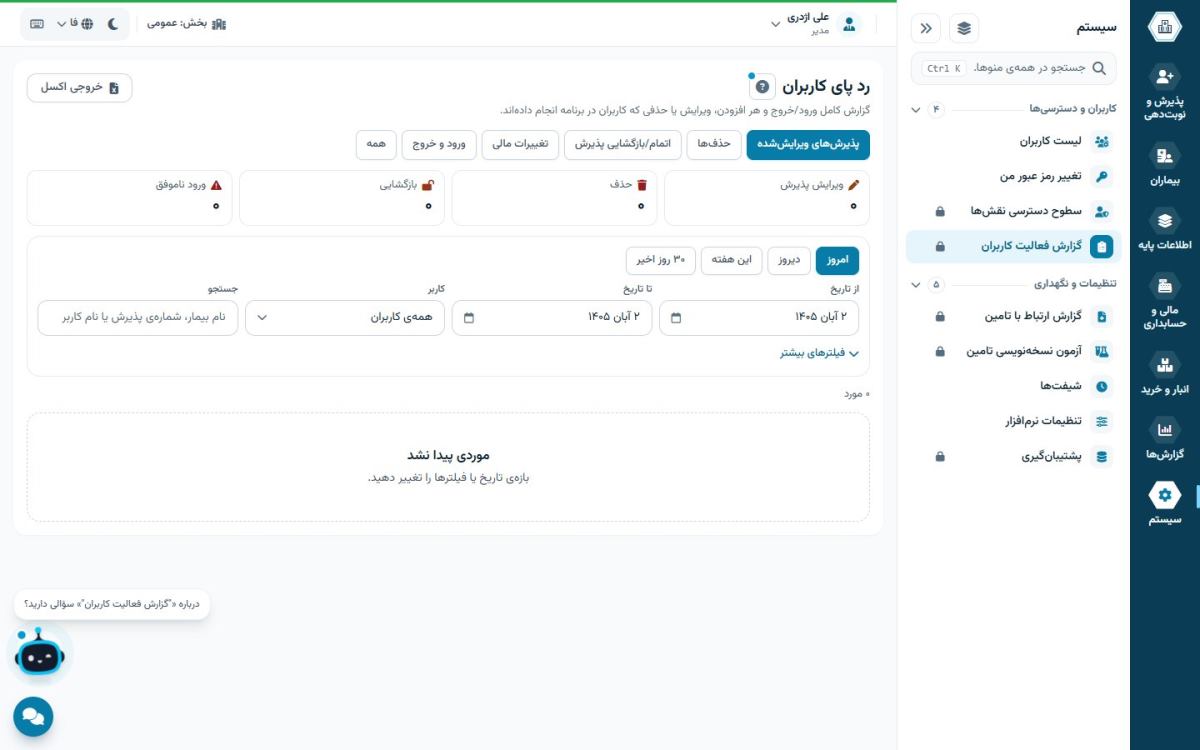
- ثبت تغییرات: نرمافزار باید ثبت کند چه کسی، چه زمانی، چه چیزی را تغییر داد یا حذف کرد.
- پشتیبان خودکار: پشتیبانگیری روزانه و زمانبندیشده، نه «هر وقت یادمان افتاد».
- نسخهٔ پشتیبان بیرون از سیستم اصلی: یک نسخه روی دیسک جدا یا سیستم دیگر نگه دارید.
- آزمایش بازیابی: هر چند وقت یکبار مطمئن شوید پشتیبان واقعاً بازیابی میشود.
- قفل خودکار صفحه: وقتی منشی از پشت میز بلند میشود، صفحه باز نماند.
- بهروزرسانی ویندوز و آنتیویروس: بسیاری از حملهها از سیستمهای بهروزنشده شروع میشوند.
- محدود کردن نصب برنامههای متفرقه: روی سیستم پذیرش فقط برنامههای لازم نصب باشد.
نرمافزار مطب چه نقشی دارد؟
بخش زیادی از این اقدامات به نرمافزار بستگی دارد: کاربر جدا، سطح دسترسی، ثبت تغییرات و پشتیبان خودکار باید در خود نرمافزار وجود داشته باشد. محل نگهداری داده هم مهم است؛ در نرمافزارهای آفلاین اطلاعات روی سرور مطب میماند و در نرمافزارهای ابری روی سرور سازنده. مقایسهٔ کامل را در نرم افزار مطب آفلاین یا آنلاین بخوانید.
چه دادههایی حساساند؟
در مطب، تقریباً همهٔ اطلاعات بیمار حساس است: نام و کد ملی، شمارهٔ تماس، تشخیصها، داروها، نتایج و تصاویر، و حتی وضعیت مالی و بدهی بیمار. افشای هر کدام میتواند به بیمار آسیب بزند و اعتماد او به مطب را از بین ببرد. پس امنیت فقط دربارهٔ پروندهٔ پزشکی نیست؛ فهرست بیماران و گزارشهای مالی هم باید محافظت شوند.
سناریوهای رایج نشت اطلاعات در مطب
- رمز مشترک: همه با یک کاربر وارد میشوند و معلوم نیست چه کسی چه چیزی را دیده یا تغییر داده است.
- صفحهٔ باز روی میز منشی: بیمار بعدی اطلاعات بیمار قبلی را روی مانیتور میبیند.
- خروجی گرفتن بیکنترل: فهرست بیماران در فلش یا پیامرسان شخصی دستبهدست میشود.
- کامپیوتر بهروزنشده: بدافزار از سیستمی وارد میشود که سالهاست بهروزرسانی نشده است.
- دفترچهٔ رمزها: رمز عبور روی کاغذ کنار مانیتور چسبانده شده است.
اگر نشت اطلاعات اتفاق افتاد
- فوراً رمز کاربران را عوض کنید و دسترسی مشکوک را قطع کنید.
- با گزارش فعالیت کاربران بررسی کنید چه اطلاعاتی و در چه زمانی دیده یا خارج شده است.
- سیستم آلوده را از شبکه جدا کنید.
- در صورت آسیب به دادهها، از آخرین پشتیبان سالم بازیابی کنید.
- روند کار را بازبینی کنید تا تکرار نشود.
آموزش کارکنان؛ مهمترین لایهٔ امنیت
بیشتر اتفاقهای امنیتی در مطب از خطای انسانی شروع میشود، نه از حملهٔ پیچیده. یک جلسهٔ کوتاه آموزشی برای منشیها و کارکنان دربارهٔ رمز عبور، قفل صفحه، اشتراک نگذاشتن فایلها و احتیاط با پیوستهای ناشناس، از هر ابزار گرانی مؤثرتر است. این آموزش را برای هر نیروی جدید تکرار کنید.
برنامهٔ پشتیبانگیری ۳-۲-۱ برای مطب
یک قاعدهٔ ساده و شناختهشده: سه نسخه از اطلاعات، روی دو نوع حافظهٔ متفاوت، که یکی از آنها بیرون از سیستم اصلی یا بیرون از مطب باشد. در عمل برای مطب یعنی پایگاه داده روی سیستم سرور، پشتیبان خودکار روزانه روی دیسک دوم، و یک نسخهٔ دورهای روی دیسک خارجی که جای امنی نگه داشته میشود. هر چند وقت یکبار یکی از پشتیبانها را آزمایشی بازیابی کنید؛ پشتیبانی که بازیابی نشود، پشتیبان نیست.
چکلیست ماهانهٔ امنیت مطب
- بررسی فهرست کاربران و غیرفعال کردن کاربران قدیمی
- مرور گزارش فعالیت کاربران برای موارد غیرعادی
- اطمینان از اجرای پشتیبان خودکار و آزمایش یک بازیابی
- بهروزرسانی ویندوز و آنتیویروس همهٔ سیستمها
- بررسی سطح دسترسی نقشها بعد از تغییر کارکنان
- یادآوری کوتاه به کارکنان دربارهٔ رمز و قفل صفحه
امنیت در همیارطب
همیارطب برای هر کاربر سطح دسترسی جدا دارد، همهٔ تغییرات را ثبت میکند و پشتیبانگیری زمانبندیشده از پایگاه داده روی سیستم مطب انجام میدهد. اطلاعات بیماران روی سرور خود مطب میماند و لایسنس با امضای دیجیتال محافظت میشود. برای انتخاب نرمافزار، چکلیست ۱۲ معیار را هم ببینید.
بیشتر ببینید: پرونده الکترونیک مطب.
سؤالهای متداول
مهمترین اقدام امنیتی مطب چیست؟
کاربر جدا برای هر نفر با سطح دسترسی مناسب، بههمراه پشتیبانگیری خودکار.
پشتیبانگیری را هر چند وقت انجام دهیم؟
حداقل روزانه و بهصورت خودکار، با یک نسخه بیرون از سیستم اصلی.
اطلاعات بیماران در همیارطب کجا ذخیره میشود؟
روی سرور خود مطب، نه روی اینترنت.
گزارش فعالیت کاربران چه کمکی میکند؟
نشان میدهد چه کسی، چه زمانی، چه اطلاعاتی را دیده یا تغییر داده؛ هم بازدارنده است و هم بررسی حادثه را ممکن میکند.
پشتیبان را کجا نگه داریم؟
یک نسخه روی سیستم سرور و حداقل یک نسخه روی دیسک یا سیستم جدا، بیرون از سیستم اصلی.